Seguridad en las transacciones con billeteras virtuales: lo que tenés que saber

Se suele decir que una billetera virtual “fue hackeada”. En la práctica, la mayoría de los casos son otra cosa: alguien convenció a la víctima de entregar el acceso. Esa diferencia es técnica y cambia lo que conviene hacer, porque ningún cifrado protege a una cuenta cuando el titular dicta el código. Esta nota explica cómo está armado el sistema, por dónde entran los fraudes, qué capas de defensa podés activar hoy y qué hacer, en orden, si ya ocurrió.
Cómo está armado el sistema: PSP, cuenta de pago, CVU y alias
Una billetera virtual es la aplicación; el dinero está en una cuenta de pago que ofrece un proveedor de servicios de pago (PSP), normalmente una empresa fintech. Según el Banco Central, esas cuentas se identifican con una CVU (Clave Virtual Uniforme), un código de 22 dígitos que facilita la interoperabilidad entre los usuarios de PSP y el sistema financiero.
Como la CBU bancaria, cada CVU es única. Su estructura tiene dos bloques: dígitos 1 a 8, que identifican al PSP, y dígitos 9 a 22, que identifican a la persona usuaria. La CBU corresponde a una cuenta bancaria; la CVU, a una cuenta de pago. El alias es un nombre legible que se asocia a cualquiera de las dos para no tener que tipear 22 dígitos.
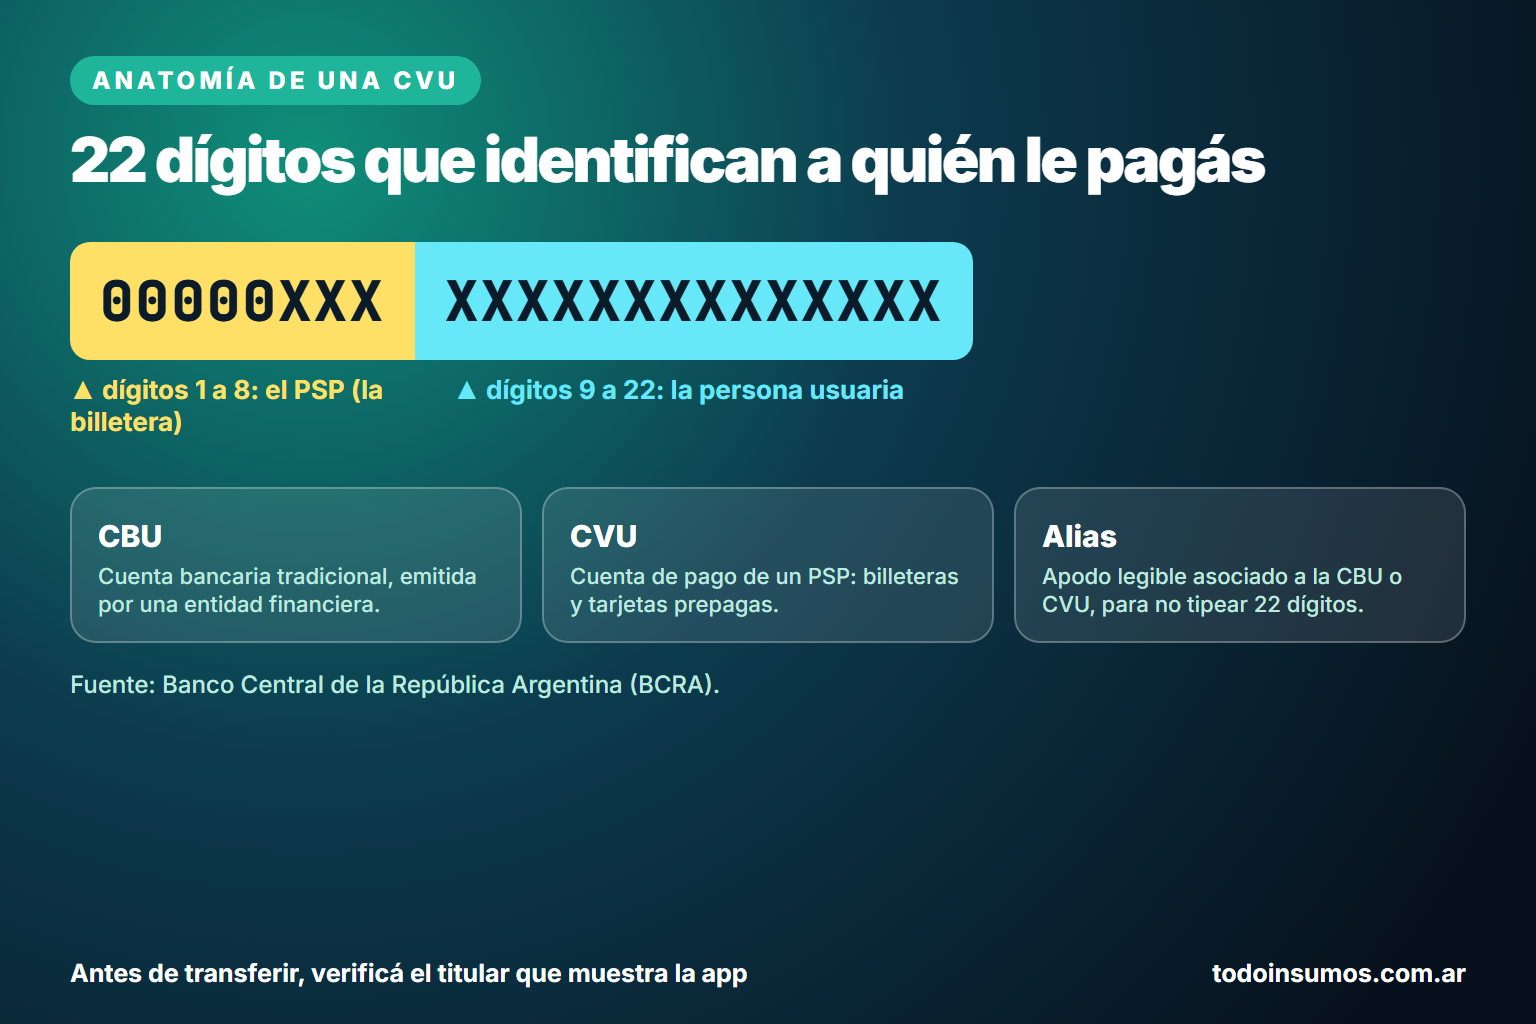
Por qué importa para la seguridad: el sistema te permite verificar a quién le pagás antes de confirmar. Al ingresar un alias o una CVU, la app muestra el titular de la cuenta destino. Ese nombre es el control más barato que tenés, y mucha gente lo saltea.
Dónde se rompe: cuatro vías de ataque
Un modelo de amenazas simple ayuda a ordenar las defensas. En billeteras virtuales, las cuatro vías más frecuentes son estas:
- 1. Ingeniería social. Llamada o mensaje de alguien que se hace pasar por la empresa o por un banco, con un supuesto problema en tu cuenta. Según Mercado Pago, el estafador te pide datos que luego usa para entrar a tu cuenta. Es un ataque contra la persona, no contra la aplicación: no importa qué tan buena sea la seguridad técnica si dictás el código. Detalle en estafas telefónicas y falso banco.
- 2. Phishing. Mensajes o sitios que imitan a una entidad para que ingreses tus credenciales. El Estado lo define como una técnica de ingeniería social para obtener información confidencial de forma fraudulenta, y señala como indicios remitentes desconocidos, enlaces dudosos, errores de ortografía y direcciones que imitan a las oficiales (por ejemplo, un dominio parecido pero distinto). Un candado de HTTPS indica que la conexión está cifrada, no que el sitio sea el legítimo.
- 3. Robo de línea (SIM swap). El atacante consigue un duplicado de tu chip haciéndose pasar por vos ante la operadora. Con tu número recibe los SMS, incluidos los códigos de verificación, y puede restablecer claves. La señal de alerta típica es quedarte de repente sin señal ni datos: si pasa sin explicación, llamá a tu operadora desde otro teléfono.
- 4. Comprobantes falsos. Afecta a quien vende: una captura de pantalla no es una acreditación. Verificá siempre el ingreso en la propia app. Lo explicamos en comprobantes de pago falsos.
Hay un patrón común: en las cuatro, el atacante necesita que hagas algo: dictar, tocar un enlace, aceptar un reintegro o confiar en una captura. Las defensas se diseñan para romper esa cadena.
Capas de defensa: qué configurar hoy
Ninguna medida es suficiente por sí sola; juntas reducen mucho el riesgo.
- Una clave larga y única. El BCRA recomienda contraseñas fuertes, con mayúsculas, minúsculas y números, y no reutilizarlas entre plataformas. Evitá patrones como 1234 o 1111 y datos personales; un gestor de contraseñas resuelve el problema de recordarlas.
- Verificación en dos pasos. Mercado Pago explica que, con este método, recibís un código cada vez que accedés a tu cuenta. Elegí, si tu app lo permite, un método que no dependa solo del SMS: el robo de línea (punto 3) lo vuelve interceptable. En WhatsApp también conviene activarla: guía paso a paso.
- Biometría. Huella o reconocimiento facial para abrir la app y confirmar operaciones agrega un factor que el atacante no puede dictarte por teléfono.
- Canales oficiales. Mercado Pago indica que comunica novedades solo por sus apps y redes verificadas, y que sus correos terminan en @mercadopago.com. Ante la duda, cortá y entrá a la app por tu cuenta, sin usar enlaces que te enviaron.
- Dispositivo y red. Según el BCRA, mantené actualizados el navegador, el sistema operativo y las aplicaciones; no accedas a tus cuentas desde equipos públicos o de terceros ni uses Wi-Fi públicas para sitios que piden contraseña.
- Verificá antes de confirmar. Revisá el nombre del titular y el monto. Una transferencia a una CVU o CBU no se “cancela” con un botón: se gestiona con reclamos.
- Tiempo. El BCRA recuerda tomarse el tiempo antes de actuar: los estafadores explotan las emociones y la urgencia. Si alguien te apura, es una señal.
La regla que ningún proveedor rompe
Ni Mercado Pago ni ningún banco te piden por teléfono o mensaje la contraseña, los códigos de verificación o el número completo de tu tarjeta. Mercado Pago lo dice expresamente: nadie de la empresa te va a solicitar la contraseña ni los códigos que recibís por e-mail, SMS o WhatsApp. Y el BCRA aconseja no seguir indicaciones de supuestos llamados bancarios para operar en cajeros, aplicaciones o home banking, y no responder avisos de “errores en transferencias”: llamar directamente al banco desde un número que vos conozcas.
Si una conversación incluye “no cortes”, “es urgente” o “hacé esto ahora desde tu app”, cortá. Es una sola regla y evita la gran mayoría de los casos.
Si ya pasó: cinco pasos, en orden
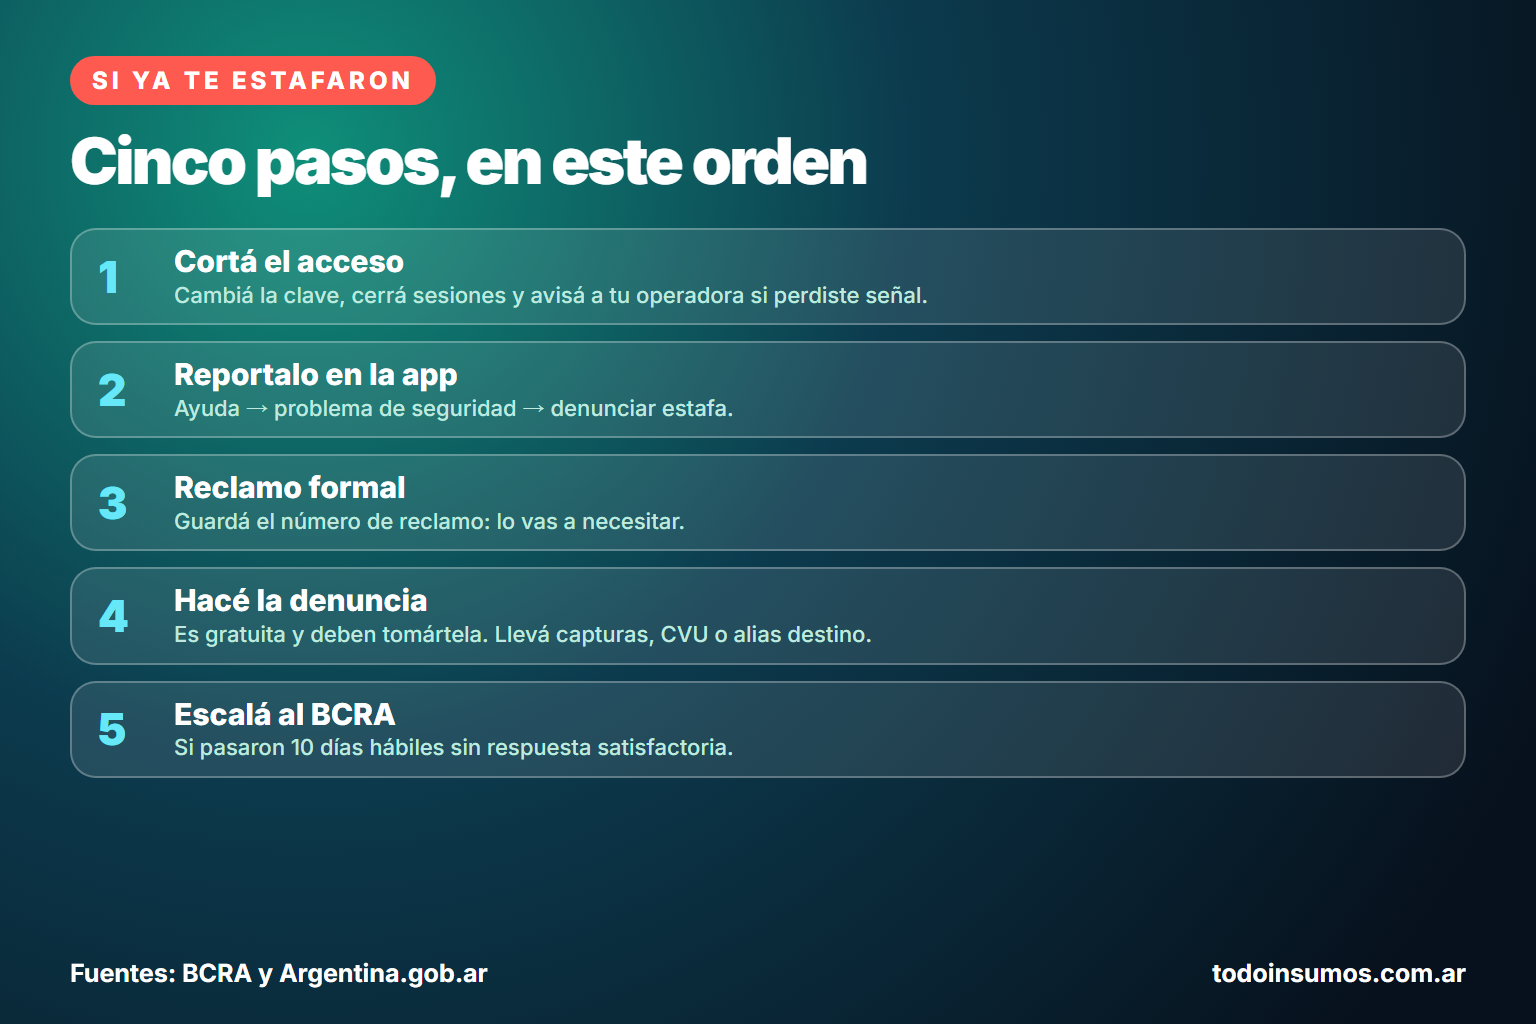
- Cortá el acceso. Cambiá la contraseña de la billetera y del correo asociado, cerrá las sesiones abiertas y, si perdiste señal en el celular, avisá a tu operadora. Una cuenta de correo comprometida permite restablecer todo lo demás.
- Reportalo en la app. En Mercado Pago, desde Ayuda, la opción “Reportar un problema de seguridad” y luego “Quiero denunciar una estafa”. Hacelo cuanto antes: el tiempo importa.
- Presentá el reclamo formal ante la entidad por sus canales (app, sitio o atención al cliente) y guardá el número de reclamo.
- Hacé la denuncia. Es gratuita y las autoridades tienen obligación de tomarla. Podés hacerla en tu comisaría o fiscalía y, según Argentina.gob.ar, escribir a la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI). Llevá capturas de las conversaciones, los números de operación, la CVU o el alias de destino y el horario de los hechos.
- Escalá al BCRA. Según el propio organismo, podés reclamar ante el BCRA, sin costo y online, cuando pasaron al menos 10 días hábiles desde tu reclamo a la entidad sin respuesta satisfactoria. Necesitás el número de reclamo, la copia del reclamo, la respuesta (si hubo), el DNI y una descripción detallada de las operaciones.
No podemos prometer que el dinero se recupere: depende de cada caso. Lo que sí cambia el resultado es actuar rápido y documentar.
Tu equipo también cuenta: la puerta de entrada que se olvida
Muchas cuentas se comprometen por el dispositivo, no por la aplicación: un sistema sin actualizar, programas de origen dudoso, un antivirus vencido, o una PC compartida con sesiones abiertas. Y cuando el equipo falla o hay que formatearlo, aparece otro riesgo: hacerlo sin copia de seguridad y sin cerrar sesiones.
En nuestro servicio técnico de Francia 127, San Nicolás, revisamos tu PC o notebook: actualizaciones del sistema, antivirus, limpieza de programas sospechosos y copia de seguridad antes de cualquier cambio. La evaluación y el presupuesto son sin cargo. Si te llamaron o te escribieron “de soporte”, también tenemos una guía para reconocer el falso soporte técnico. Para consultas, escribinos por WhatsApp al 336 459-9668.
Consultanos por la seguridad de tu equipo →
Preguntas frecuentes
¿Qué es una CVU y en qué se diferencia de la CBU?
Según el BCRA, es un código de 22 dígitos que identifica cuentas de pago de los proveedores de servicios de pago (billeteras, tarjetas prepagas). Los dígitos 1 a 8 identifican al PSP y los 9 a 22 a la persona usuaria. La CBU identifica cuentas bancarias de entidades financieras.
¿Pueden “hackear” mi billetera sin que yo haga nada?
Los casos más frecuentes requieren que la víctima entregue datos o códigos, o que le roben la línea (SIM swap) o la clave de acceso. Por eso las defensas se centran en no compartir códigos, activar la verificación en dos pasos y proteger la línea y el dispositivo.
¿Mercado Pago me puede pedir un código por teléfono?
No. La empresa indica que nadie de Mercado Pago te va a pedir la contraseña ni los códigos de verificación que llegan por e-mail, SMS o WhatsApp.
¿Qué hago si me quedo sin señal en el celular de golpe?
Puede ser una falla, pero también un robo de línea. Llamá a tu operadora desde otro teléfono para confirmar el estado de tu chip y, mientras tanto, cambiá las claves de tus cuentas desde otro dispositivo.
¿Cuándo puedo reclamar ante el Banco Central?
Según el BCRA, después de al menos diez días hábiles de haber presentado el reclamo a la entidad, si no te dio una solución o respuesta satisfactoria. El trámite es online y sin costo.
Fuentes
- BCRA: Clave Virtual Uniforme (CVU)
- Argentina.gob.ar: Cuenta de pago
- BCRA: 10 recomendaciones para prevenir estafas virtuales (2021)
- BCRA: Reclamar por fraude o estafa
- Mercado Pago: Seguridad de la cuenta
- Argentina.gob.ar: Phishing
- Argentina.gob.ar: Denunciar un delito informático
Datos verificados el 4 de octubre de 2026. Las cifras y precios de mercado pueden cambiar.