PHP2Shell: la falla que obligó a apagar sitios de gobiernos. Qué es, a quién afecta y qué podés hacer vos
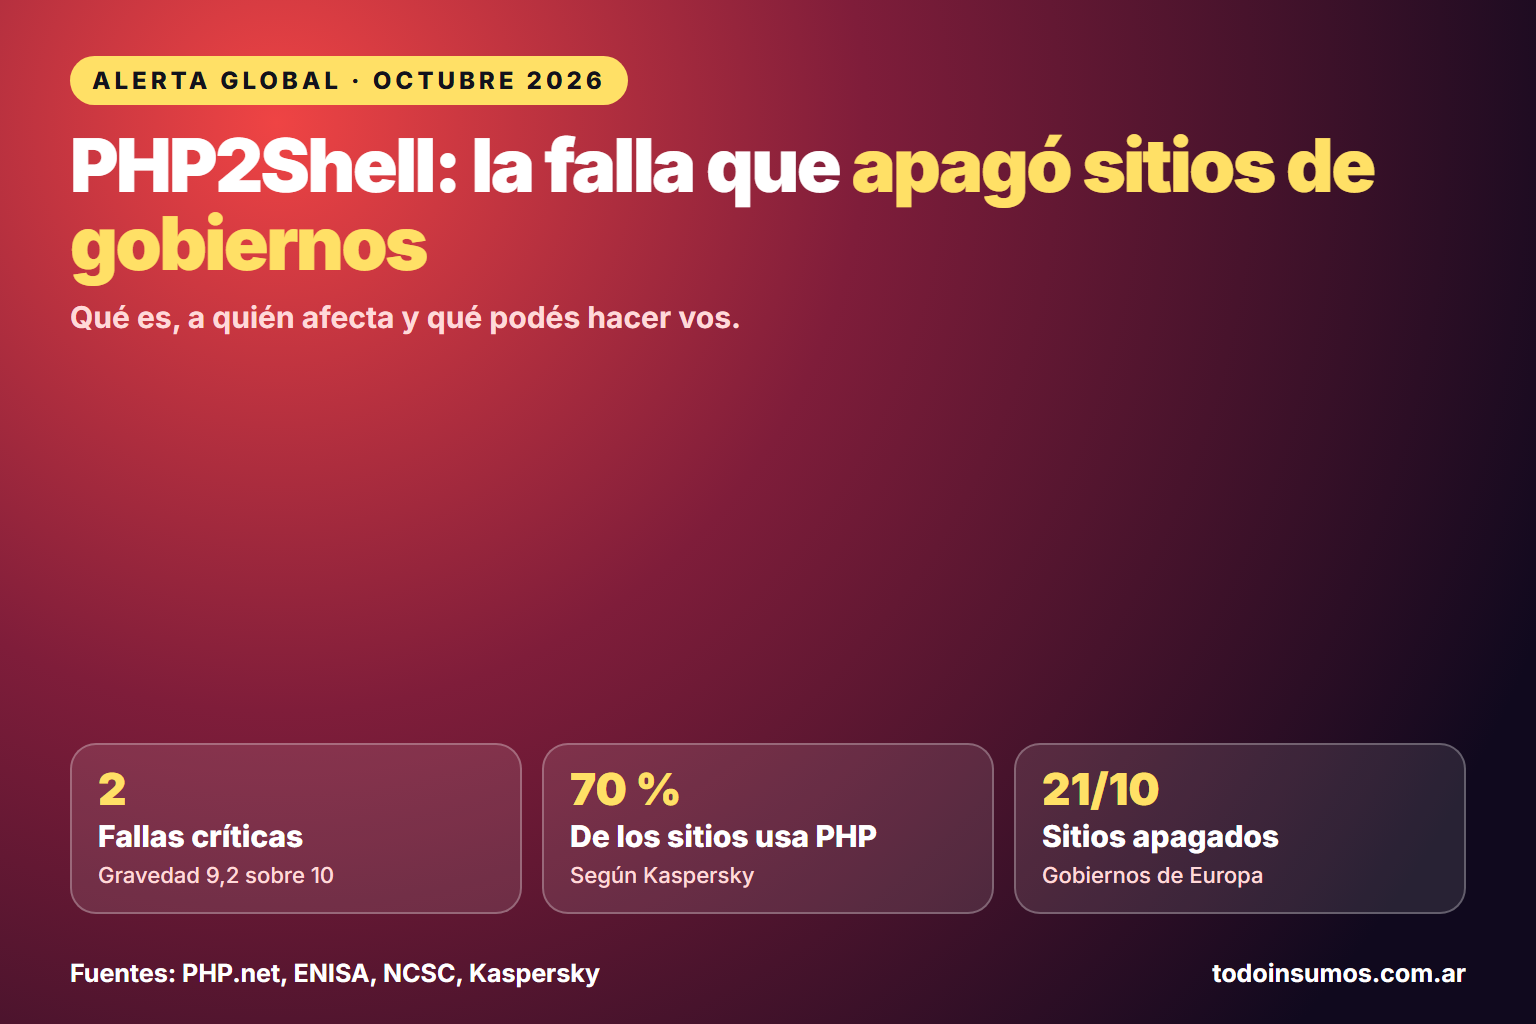
Durante esta semana, sitios de gobiernos europeos aparecieron fuera de servicio y la noticia dio la vuelta al mundo: una falla en PHP, un lenguaje de programación que casi nadie conoce por su nombre pero que sostiene una parte enorme de Internet. Esta nota explica, sin tecnicismos, qué pasó, por qué se apagaron esas páginas, qué puede afectar a las personas y a los comercios, y qué es razonable hacer. La información corresponde al 24 de octubre de 2026 y puede cambiar: es una situación en desarrollo.
Qué es PHP y por qué importa
PHP es un lenguaje de programación que se ejecuta en el servidor, es decir, en la computadora remota que guarda un sitio web. Cuando entrás a una página, es PHP quien arma muchas veces lo que ves: arma una nota de un diario, una tienda en línea o un formulario de turnos. Según Kaspersky, se usa en cerca del 70 % de los sitios web del mundo, y está detrás de plataformas muy populares como WordPress, Drupal, Joomla y Magento.
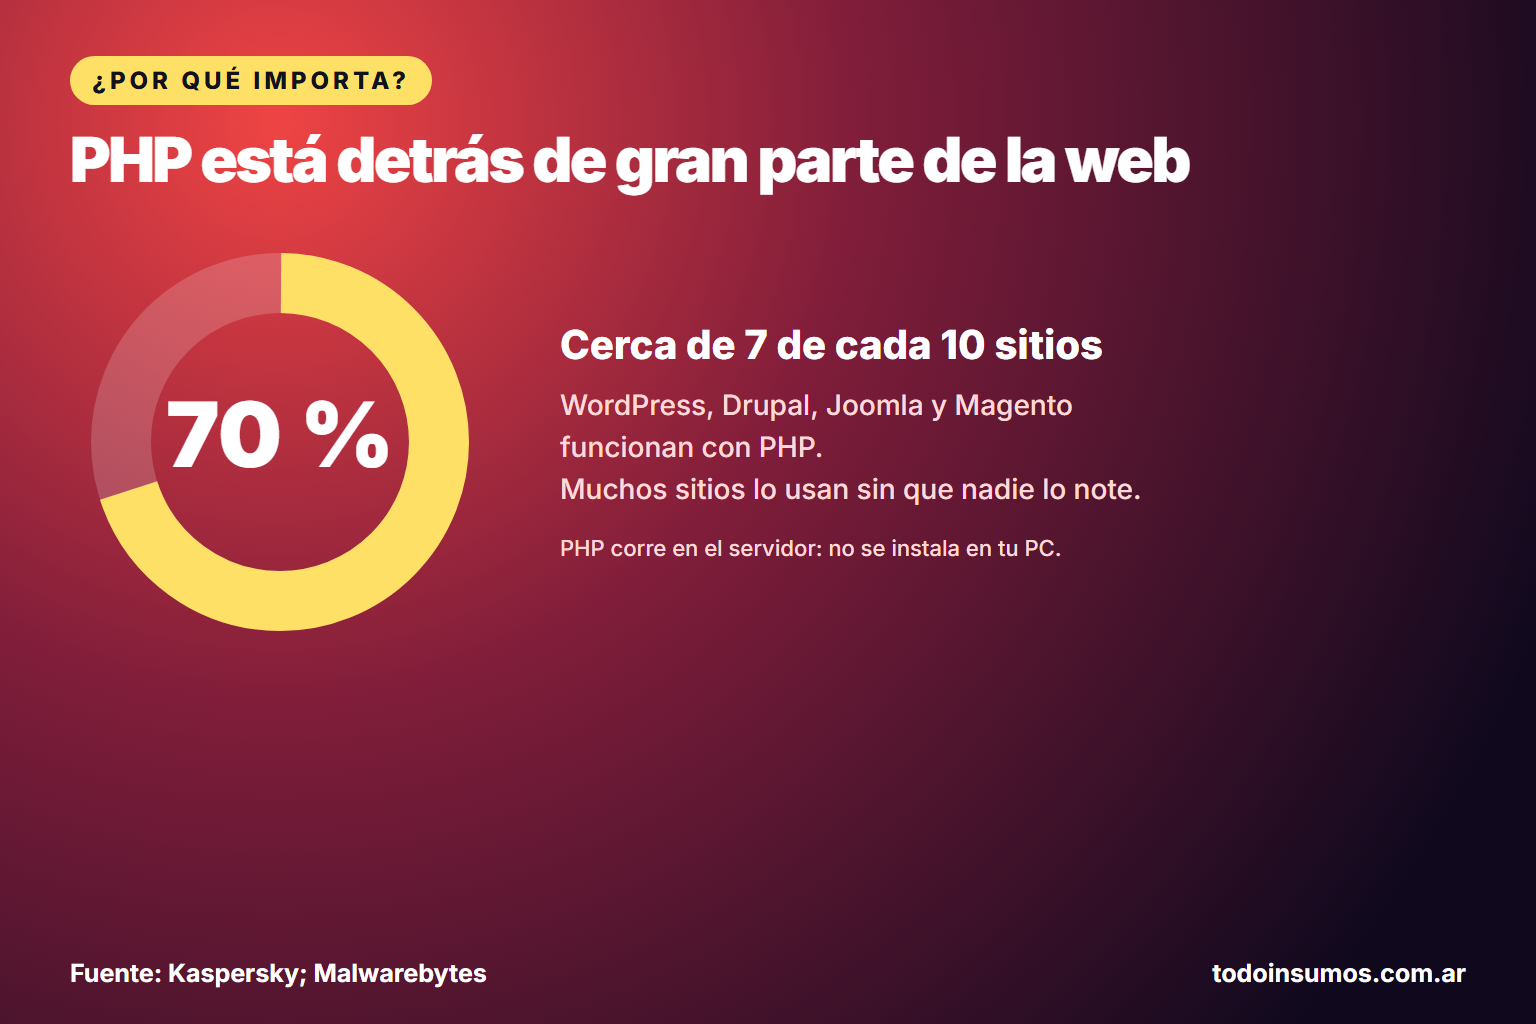
Eso explica el alcance de la noticia. Un comercio con una tienda hecha en WordPress puede usar PHP sin saberlo, y un organismo público también.
Qué son las fallas, en criollo
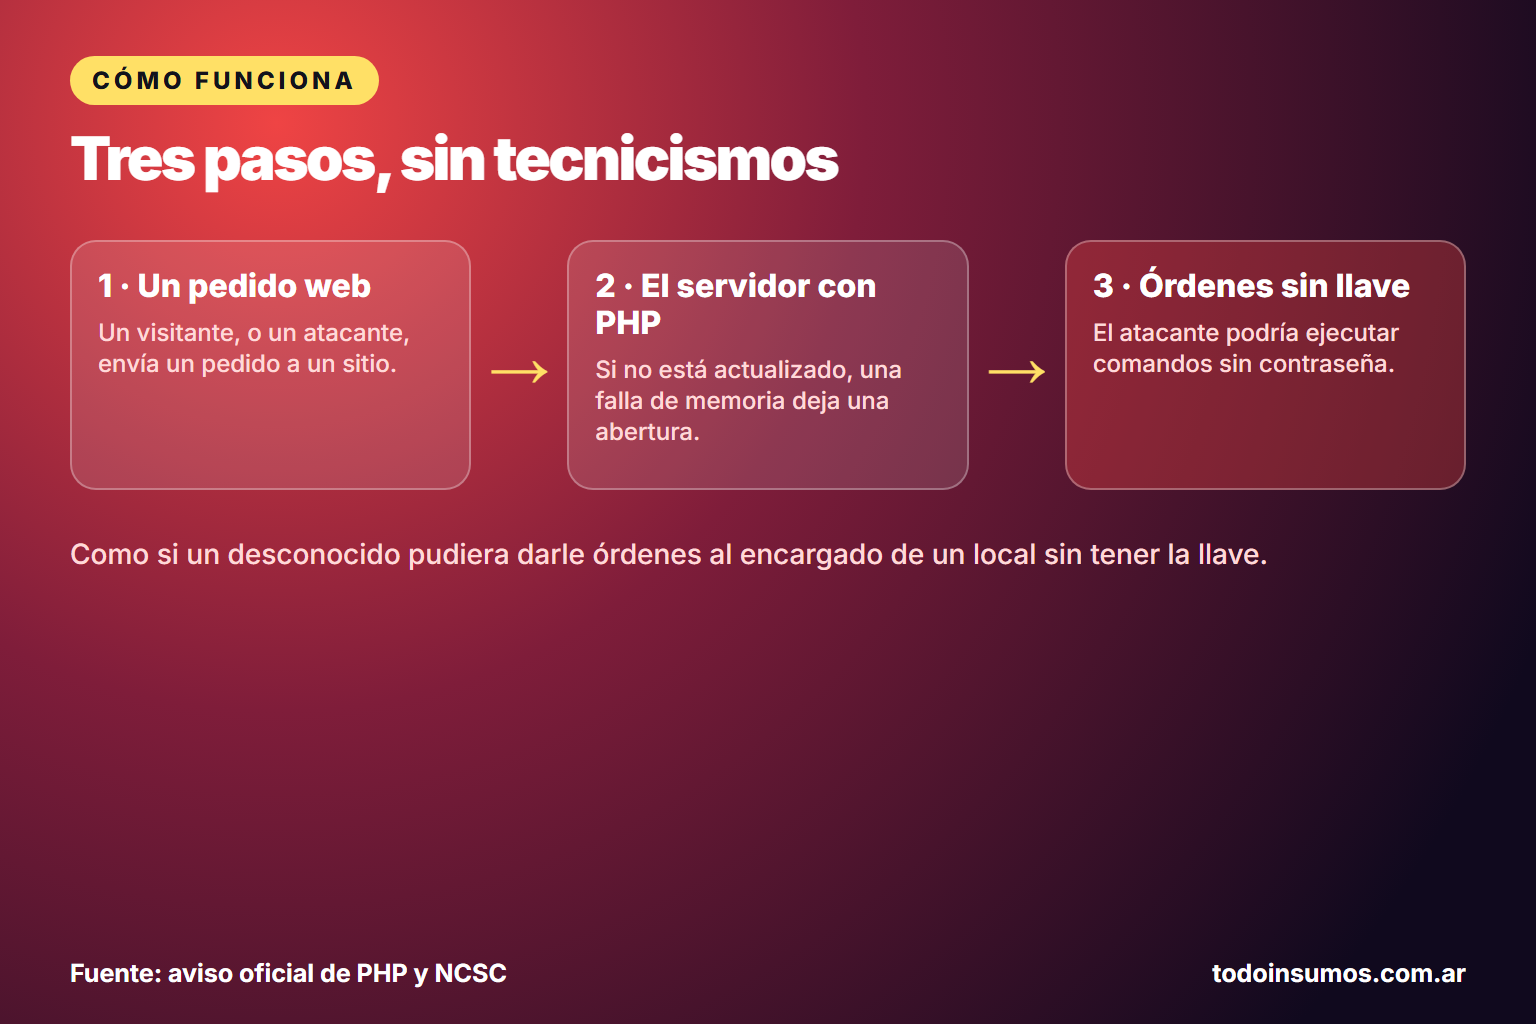
El proyecto PHP corrigió dos vulnerabilidades críticas, identificadas como CVE-2026-109618 y CVE-2026-109619, a las que se apodó PHP2Shell. Ambas tienen una gravedad de 9,2 sobre 10. Según el aviso oficial de PHP, pueden permitir ejecución remota de código sin autenticación.
La expresión suena técnica, pero la idea es simple: sería como si un desconocido pudiera darle órdenes al encargado de un local sin tener la llave ni conocer a nadie. Con esas órdenes, un atacante podría, según Malwarebytes, robar datos de la aplicación, modificar el contenido del sitio o dejar una “puerta trasera”, un acceso oculto para volver más adelante.
En términos del propio PHP, las fallas aparecen cuando el sistema se queda sin memoria en un momento delicado, o cuando información interna de un pedido sobrevive a la memoria que la respaldaba y la usa otro pedido posterior. El riesgo es mayor en ciertas configuraciones muy comunes, como Apache con mod_php.
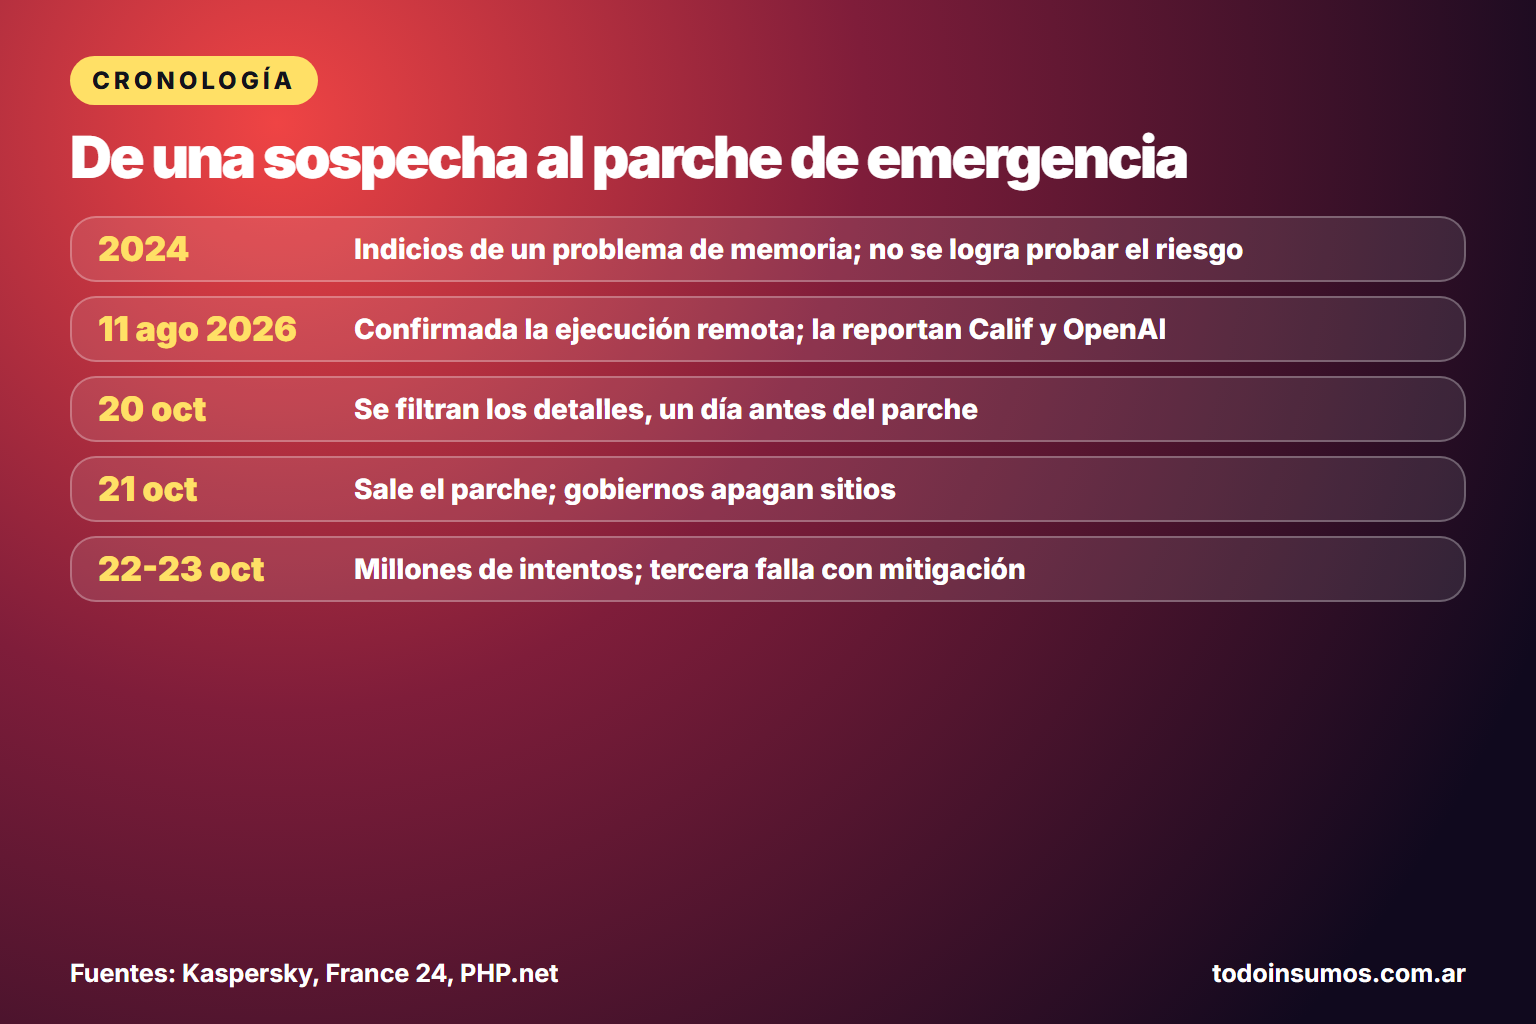
Cronología: de una sospecha en 2024 al parche de emergencia
- 2024: los desarrolladores de PHP detectan indicios de un problema de memoria tras una auditoría independiente, pero no logran demostrar que sirva para ejecutar código. La corrección se posterga.
- 11 de agosto de 2026: un investigador de la firma Calif confirma, con ayuda de inteligencia artificial, que la falla permite ejecución remota sin autenticación y la reporta. Ese mismo día, OpenAI envía un informe sobre el mismo problema. Después, la empresa Wiz publica nuevos hallazgos.
- Martes 20 de octubre: según France 24, los detalles se filtran un día antes de la corrección prevista. Hay que actuar con urgencia.
- 21 de octubre: PHP publica las versiones corregidas y gobiernos y servicios de varios países desconectan sitios como medida preventiva.
- 22 y 23 de octubre: Cloudflare informa millones de intentos de explotación; el equipo de PHP anuncia una tercera falla, de explotación poco común, con una mitigación temporal y su corrección para la próxima versión.
Por qué apagaron sitios de gobiernos
Cuando se conoce una falla grave y todavía no se instaló el parche, un servidor expuesto a Internet es un blanco fácil. Los organismos de ciberseguridad lo dijeron claramente: la NSA de Estados Unidos pidió aplicar los parches de inmediato o desconectar los sistemas vulnerables; la Agencia de la UE para la Ciberseguridad (ENISA) y la Comisión Europea recomendaron priorizar los sistemas expuestos y, si no se podía arreglar enseguida, aislarlos de las redes públicas; y el Centro Nacional de Ciberseguridad del Reino Unido sugirió considerar desconectar el sistema si no se podían aplicar las mitigaciones.
| País | Qué se desconectó, según France 24 |
|---|---|
| Países Bajos | DigiD (identidad digital), el sitio de la Cámara de Representantes y el del centro nacional de ciberseguridad |
| Francia | Sitios de administraciones locales, incluida la Prefectura de Policía de París |
| República Checa | El sitio web del gobierno, tras una advertencia de su organismo de control cibernético |
| Otros países europeos | Organismos que desconectaron sitios como precaución |
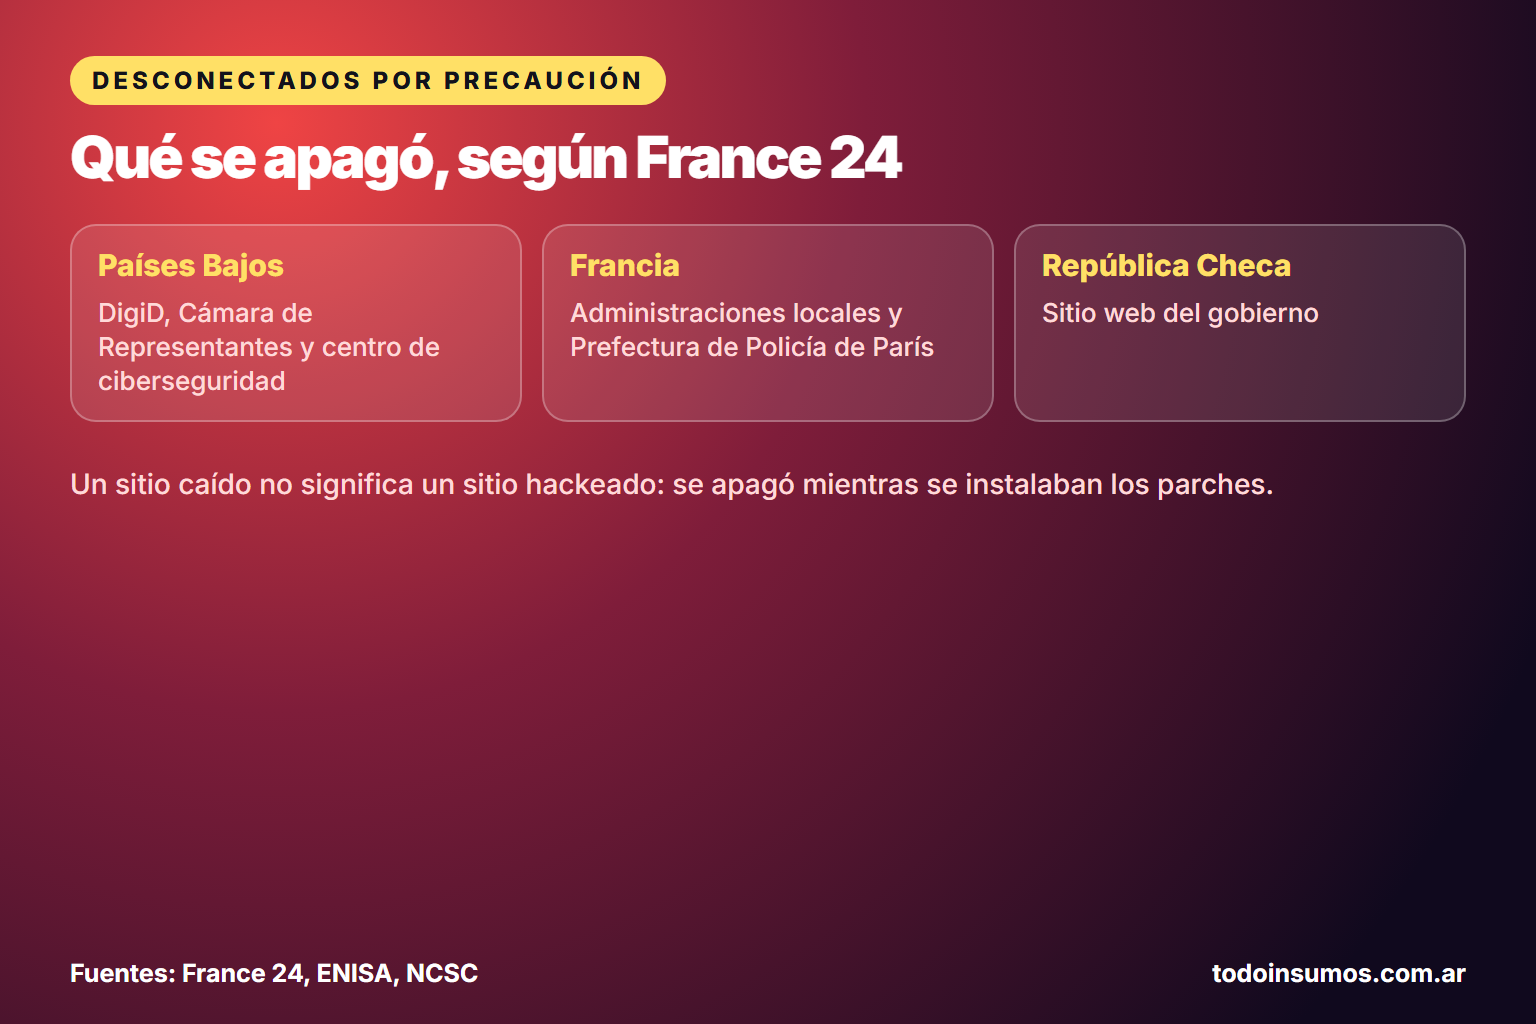
Un sitio caído no equivale a un sitio hackeado. Según Malwarebytes, los administradores ponen servicios fuera de línea mientras instalan los parches. Según los medios consultados, los organismos que se desconectaron no informaron intrusiones al momento de hacerlo.
¿Ya se estaba explotando? Las fuentes no coinciden
Es importante distinguir lo que se sabe de lo que no:
- El Centro Canadiense de Ciberseguridad informó que hay una prueba de concepto pública (un ejemplo de ataque) y que, en su última actualización, no había identificado explotación activa, aunque aclaró que la situación puede cambiar rápido.
- Según Kaspersky, citando a Cloudflare, se registraron varios miles de intentos de explotación horas antes del anuncio, decenas de miles en los primeros 45 minutos y millones el 22 de octubre. Un intento no es un ataque exitoso.
- La declaración conjunta de la Comisión Europea, ENISA y CERT-EU describe el riesgo, pero no afirma que se estén explotando las fallas.
La lectura prudente: hay intentos masivos y herramientas públicas, así que conviene actualizar ya, pero todavía no hay un recuento confiable de sitios comprometidos.
Qué podría afectarte en el día a día
- Trámites y servicios públicos. Mientras un sitio está desconectado, no podés hacer el trámite, consultar un turno o usar un servicio de identidad digital. En los Países Bajos, por ejemplo, se apagó DigiD.
- Tiendas, medios y comercios. El riesgo abarca tiendas en línea, medios de comunicación y servicios públicos, según France 24. Si un sitio no se actualiza, podría ser tomado y usado para engañarte.
- Phishing y descargas. Según Malwarebytes, un sitio conocido y de confianza podría ser secuestrado para hacer phishing o distribuir programas maliciosos. Son señales de alerta: contenido inesperado, descargas o redirecciones que no pediste y pedidos repetidos de iniciar sesión, incluso en sitios que conocés.
- Tus datos en sitios que no se actualicen. Si un sitio donde tenés cuenta fuera comprometido, la información que guarda podría quedar expuesta. Por eso conviene tener claves únicas.
Lo que no hay que hacer: instalar “actualizaciones de PHP” en la computadora o en el celular. PHP se ejecuta en el servidor, no en tu equipo, y cualquier mensaje que te pida descargar algo por este motivo es sospechoso. Mirá cómo reconocer un falso soporte técnico.
Qué hacer, según quién seas
Si sos usuario:
- Si un sitio no carga, esperá: probablemente está en mantenimiento por seguridad.
- Desconfiá de correos, mensajes o llamadas que aprovechen la noticia para pedirte datos, claves o que instales algo.
- Usá claves distintas en cada servicio y activá la verificación en dos pasos. Si ves actividad rara en una cuenta, seguí los pasos de esta guía.
- Mantené tu sistema, tu navegador y tu antivirus actualizados.
Si tenés un sitio o una tienda en línea (por ejemplo, con WordPress):
- Preguntale a tu proveedor de alojamiento o a quien te hizo el sitio si ya actualizó PHP a una versión corregida: 8.5.12, 8.4.27, 8.3.36 u 8.2.35. Las ramas 8.1 y anteriores ya no reciben actualizaciones regulares del proyecto, aunque algunas distribuciones ofrecen correcciones propias.
- Actualizá WordPress, los temas y los complementos (plugins), y eliminá los que no uses.
- Hacé una copia de seguridad antes y después de cambiar nada.
- Si no se puede actualizar ya, los organismos recomiendan aislar o desconectar el sitio hasta poder hacerlo.
- Revisá si aparecieron archivos, usuarios o movimientos que no reconocés.
¿Y en Argentina?
En la búsqueda que hicimos no encontramos reportes de sitios del Estado argentino (ni de servicios como ARCA o Mi Argentina) afectados por esta falla, ni un alerta específico de CERT.ar. Eso no significa ausencia de riesgo: cualquier sitio, público o privado, que use PHP puede estar expuesto si no actualizó, y el comercio local con tienda online en WordPress es un caso típico. Si tenés dudas, consultá a quien administra tu sitio o a tu proveedor de hosting.
La lección de fondo y lo que hacemos en el taller
Esta historia repite un patrón que ya vimos en el ataque a las heladeras de supermercados: los incidentes graves suelen empezar con software que no se actualiza o que ya no tiene soporte. Lo mismo vale para una PC con un sistema viejo, como Windows 10 sin soporte.
En el servicio técnico de Todo Insumos, en Francia 127, San Nicolás, revisamos tu PC o notebook: actualización del sistema y de los programas, eliminación de malware, backup y mantenimiento. El diagnóstico y el presupuesto son sin cargo. Aclaramos algo con transparencia: no administramos servidores ajenos ni parchamos el hosting de tu sitio; eso lo hace tu proveedor o quien te hizo la página. Sí te ayudamos a proteger tus equipos y tus cuentas. Escribinos por WhatsApp al 336 459-9668.
Pedir diagnóstico y presupuesto sin cargo →
Preguntas frecuentes
¿Qué es PHP2Shell?
Es el apodo de dos vulnerabilidades críticas de PHP (CVE-2026-109618 y CVE-2026-109619), con gravedad 9,2 sobre 10, que según el aviso oficial pueden permitir ejecutar código en un servidor sin autenticación. PHP publicó las correcciones el 21 de octubre de 2026.
¿Tengo que actualizar PHP en mi computadora o celular?
No. PHP se ejecuta en los servidores, no en tu equipo. Si un mensaje te pide instalar algo por este motivo, es sospechoso.
¿Por qué apagaron los sitios de gobiernos?
Por precaución: un servidor expuesto sin parchar es un blanco fácil. Los organismos de ciberseguridad recomendaron actualizar de inmediato o aislar o desconectar el sistema hasta poder hacerlo. Un sitio caído no significa que haya sido hackeado.
¿Ya hubo ataques?
Las fuentes difieren: Cloudflare registró millones de intentos de explotación hasta el 22 de octubre, y hay una prueba de concepto pública; el Centro Canadiense de Ciberseguridad no había identificado explotación activa en su última actualización. Un intento no es un ataque exitoso.
¿Qué hago si tengo una tienda o un sitio en WordPress?
Preguntale a tu proveedor de alojamiento o a quien administra el sitio si ya actualizó PHP a 8.5.12, 8.4.27, 8.3.36 u 8.2.35, actualizá WordPress y los complementos, hacé una copia de seguridad y, si no se puede actualizar ya, aislá o desconectá el sitio hasta poder hacerlo.
Productos de referencia en stock
Precios y disponibilidad del 24 de octubre de 2026.
Fuentes
- PHP.net: anuncios y versiones de seguridad (octubre de 2026)
- ENISA, Comisión Europea y CERT-EU: declaración conjunta sobre las vulnerabilidades críticas de PHP
- NCSC (Reino Unido): problema de seguridad crítico que afecta a PHP
- Centro Canadiense de Ciberseguridad: alerta AL26-026
- Kaspersky: sitios desconectados por vulnerabilidades críticas de PHP
- France 24: gobiernos de todo el mundo cierran sitios web tras una alerta de seguridad
- Malwarebytes: por qué los sitios se desconectan por actualizaciones de emergencia
- NCSC-NL: inventario de productos que incluyen PHP
Datos verificados el 24 de octubre de 2026. Las cifras y precios de mercado pueden cambiar.